Una guía práctica sobre la matriz de riesgos como herramienta visual clave para clasificar, priorizar y convertir amenazas abstractas en acciones concretas dentro de las organizaciones.
La matriz de riesgos es una herramienta visual que permite a las empresas identificar cualquier riesgo asociado a sus proyectos y operaciones, incluyendo la probabilidad de que ocurran y el impacto negativo que podrían producir.
Aprender a elaborar una matriz de identificación de peligros y evaluación de riesgos es clave para implementar sistemas de control interno y adaptarse a normas locales e internacionales. Conviértete en un experto en este campo estudiando la Maestría en Auditoría de la Escuela de Posgrado Newman.
En este artículo conoceremos más sobre la importancia que tiene la matriz de riesgos de una empresa y cómo elaborar una paso a paso.
¿Qué es una matriz de riesgos?
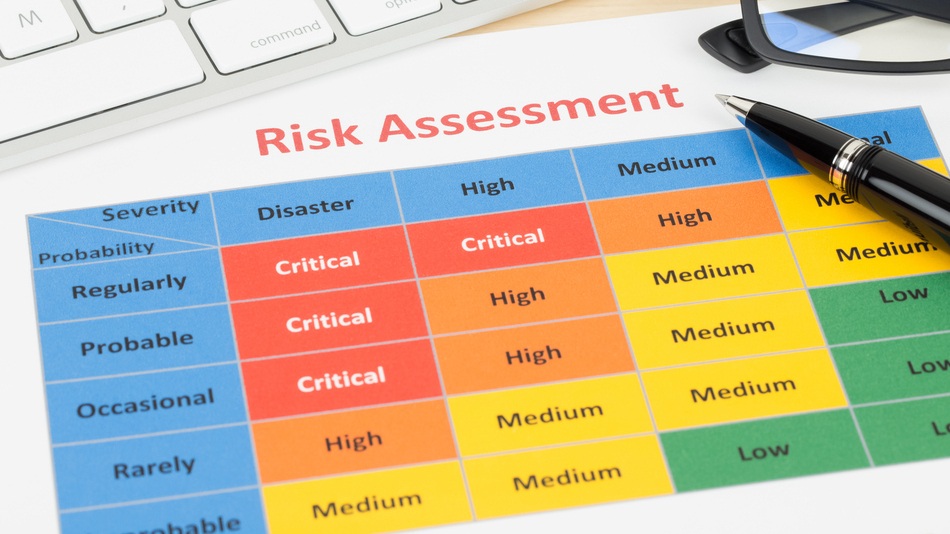
La matriz de riesgos, conocida también como matriz de evaluación de riesgos, es descrita por Duijm (2015) como una herramienta sencilla para clasificar y priorizar el riesgo de que se produzcan eventos adversos, y hasta qué punto pueden ser tolerados dentro de una organización.
En relación al riesgo, la norma ISO 31000 lo describe como una combinación de las consecuencias de un evento y la probabilidad asociada a su ocurrencia. La correspondencia entre ambos factores es subjetiva y su relevancia se suele representar con colores (como el verde, amarillo y rojo).
“Las matrices de riesgo presentan el riesgo de forma gráfica y forman parte del conjunto de diagramas de probabilidad-consecuencia (…) Resultan eficaces y relevantes a la hora de influir en la toma de decisiones”. 1
Fuente: Recommendations on the use and design of risk matrices
¿Para qué sirve la matriz de riesgos en una empresa?
Básicamente, una matriz de gestión de riesgos sirve para convertir las amenazas abstractas en acciones concretas. Debido a su importancia, su elaboración es clave para afrontar situaciones como una próxima auditoría empresarial, mejorar la relación con proveedores, desarrollar marcos de control interno, etc.
Por otro lado, y considerando que las empresas poseen recursos limitados, una matriz básica de evaluación de riesgos puede ayudar a priorizar aquellas amenazas que requieren una respuesta inmediata, en relación a aquellas que pueden ser más tolerables.
Son muchas las situaciones que pueden motivar el uso de una matriz de riesgos. Pero si algo tienen en común es que requieren tomar decisiones informadas y estratégicas, que contribuyan al éxito de un determinado proyecto o a los objetivos del negocio.
¿Qué componentes contiene la matriz de riesgos?
Por lo general, la matriz de riesgos de un proyecto incluye dos escalas estructuradas en una cuadrícula, una relativa al impacto potencial de un riesgo, y otra que indica la probabilidad de que se produzca. Cada eje suele estar dividido en varios niveles.
Escalas de probabilidad
Es un eje que mide la posibilidad teórica de que un evento adverso ocurra en un periodo de tiempo determinado, en base a datos cuantitativos y cualitativos. Puede tener varios grados, que por lo general van desde “muy bajo” hasta “muy alto”.
Escalas de impacto con código de colores
Representan la severidad o daño que produciría un riesgo si es que llegara a materializarse. Para facilitar su interpretación, suelen elaborarse con códigos de color. Por ejemplo, los de bajo impacto se muestran en color verde, los intermedios en amarillo y los más urgentes de rojo.
¿Cómo hacer una matriz de riesgos paso a paso?
Para crear una matriz de riesgos que sea funcional y contribuya a los objetivos de la empresa, debes seguir estos pasos:
- Mapear cada una de las actividades y operaciones de la empresa, señalando los riesgos inherentes a cada una.
- Determinar la probabilidad de que los riesgos se materialicen.
- Calcular el impacto y las consecuencias que el riesgo puede generar en la empresa.
- Representar cada riesgo dentro de las celdas de la matriz, asignándoles una puntuación o color.
- Asignar responsabilidades para los riesgos considerados altos o graves, y definir una estrategia de respuesta.
Ten presente que una matriz no es un documento estático, pues requiere de actualizaciones constantes, según los resultados, cambios normativos, entorno externo y otras variables.
Matriz IPERC, la matriz de riesgos en la seguridad laboral peruana
Las matrices pueden ser estructuradas por áreas o procesos específicos. Cuando se trata de seguridad y salud en el trabajo, la legislación peruana exige aplicar la matriz de riesgo IPERC (Identificación de Peligros, Evaluación de Riesgos y Controles).
Esta herramienta, regulada por la Ley N° 29883, debe ser utilizada por empresas de todos los rubros y sectores económicos, y también se debe actualizar de forma periódica. Aunque no tiene un formato estándar, la evaluación incluye dos principios:
- Debe estructurarse considerando todos los peligros y riesgos laborales importantes, incluyendo las operaciones no habituales o esporádicas.
- Al determinar la existencia de un riesgo, la evaluación debe examinar si este puede eliminarse.
Ejemplo de matriz de riesgos de un proyecto
Según su cantidad de niveles, podemos elaborar una matriz de riesgos 3×3, en el caso de proyectos pequeños o de poca complejidad, o una matriz de riesgos 5×5, destinada a las organizaciones grandes, en las que es necesario identificar múltiples amenazas.
A continuación, compartimos un ejemplo visual de matriz de riesgo, basado en una escala de 3×3:
Domina la gestión de riesgos con la Maestría en Auditoría en el Perú
El entorno actual ha puesto de manifiesto diferentes riesgos, tanto internos como externos, que toda empresa debe considerar al momento de elaborar sus estados financieros o iniciar un proyecto. Esta realidad pone de relieve el trabajo que realizan los auditores en el Perú, que va desde la identificación hasta la mitigación de tales riesgos.
Cursando la Maestría en Auditoría de la E. P. Newman, podrás reforzar tus habilidades de análisis, resolución de problemas y toma de decisiones en el mundo corporativo. Nuestro programa incluye técnicas de auditoría avanzada y está diseñado para que cada egresado pueda adaptarse a diferentes contextos normativos, alcanzando el estatus de especialista.
Preguntas frecuentes
¿Qué relación tiene con la ISO 31000 y los principios de gestión de riesgo?
La norma ISO 31000 establece un marco de referencia para que las empresas puedan diseñar, implementar y perfeccionar sus procesos de gestión de riesgo de manera eficaz y eficiente. Para ello, establece 8 principios: integración, estructuración, personalización, inclusión, dinamismo, mejora continua, factores humanos y culturales, y mejor información disponible.
¿Qué errores se deben evitar al elaborarla?
La creación de matrices de riesgo está ligada a algunos errores comunes que se deben evitar. Uno de ellos consiste en hacer una sola matriz para toda la empresa e incluir solamente peligros genéricos. También es frecuente evaluar el riesgo a la ligera, sin datos o estadísticas, o dejarla sin actualizar durante un tiempo prolongado.
¿Cómo hacer un ejemplo de matriz de riesgos en Excel?
Al estar compuestas por celdas, es frecuente que las matrices de riesgo se diseñen en Excel. Para ello, es necesario abrir una hoja de cálculo y enumerar los riesgos en columnas. A través de fórmulas, el software puede clasificar de forma automática el nivel de riesgo, en base a la información proporcionada.
Referencias bibliográficas:
1 Duijm, N. (julio, 2015) Recommendations on the use and design of risk matrices. Safety Science 76(10). Technical University of Denmark